前言
印度eMudhra的CA证书私钥泄露了,拿到私钥的攻击者可以给任意网站签发"系统都认"的证书,全网的HTTPS加密流量都可能被中间人攻击。这批出问题的证书就内置在各大系统的受信任证书列表里,大厂都在紧急更新,但很多设备根本跟不上更新速度,可能都还"信任"着这批问题证书。
本文就给大家介绍一下如何在Windows和安卓两个平台上手动禁用该证书的方法,并且附上自查工具和两份官方报告,给朋友们一个参考。
事件简单回顾
这家叫eMudhra的印度CA机构,旗下八个中级CA证书的私钥泄露了。原因是生成私钥时犯了低级错误,任何人都能直接从证书文件里恢复出私钥,而且从2025年4月这批证书签发那天起,这个问题就一直存在。
这些中级证书链接到Mozilla、Microsoft、Apple和Chrome根证书计划都信任的根证书上。拥有私钥的攻击者可以冒充任何网站或服务,圈里有人把它跟PHP的RCE漏洞放一起比,我倒觉得论影响面这事更大——RCE再狠也是一家站的事,CA私钥泄露动的是全网信任链。
先确认设备是否还在信任它
动手之前先测一下,检查工具地址:
https://emudhra.we-have-a-problem.com
用浏览器打开,页面全部为绿色说明设备已经解除信任,可以不用折腾;出现红色就说明还信任着这批证书,往下看手动禁用的方法。安卓手机用自带浏览器打开也能测。
两份官方报告
想看一手材料的,直接看这两份:
Google Security的报告——针对Chrome和安卓用户的说明,里面提到谷歌要到10月27日才完成该证书的移除,所以安卓用户干等更新不如先手动处理;
Mozilla Security的报告——Firefox侧的说明。
Windows手动禁用方法
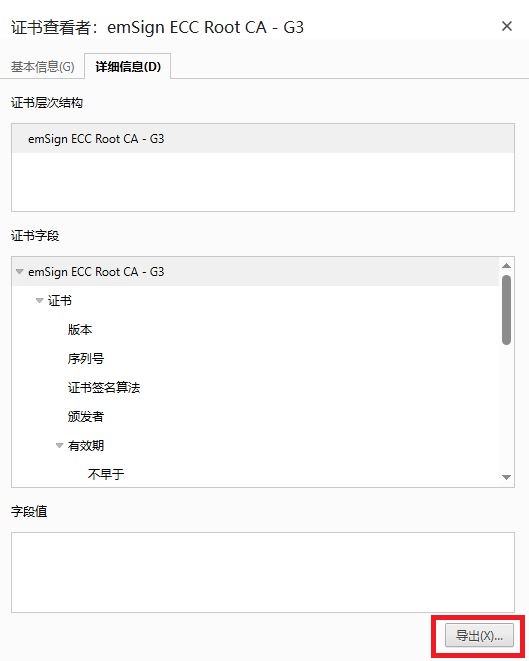
思路先讲清楚:Chrome浏览器内置的根证书是只读的,没法直接在浏览器里删,所以曲线救国——先从Chrome把证书导出成crt文件,再交给Windows添加到"不受信任的证书"里。
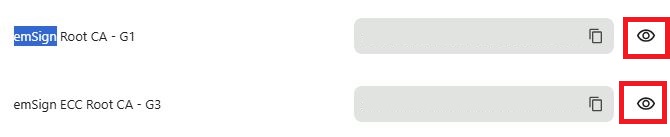
1.Chrome地址栏打开 chrome://certificate-manager/crscerts,这里能看到浏览器内置的根证书,搜索关键字 emSign,找到这家CA机构的根证书;
2.把找到的根证书导出成crt文件;
3.找到导出的证书文件,右键“安装证书”,将该证书添加为"不受信任的证书";也可以按 Win+R 运行 certmgr.msc,展开"不受信任的证书"→“证书”,右键"所有任务"→“导入”,把刚才导出的crt文件导进去。
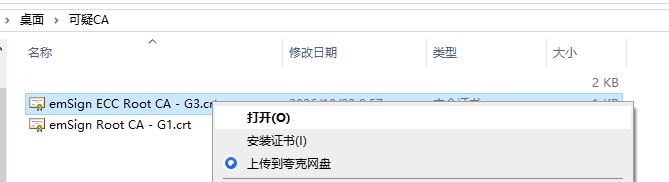
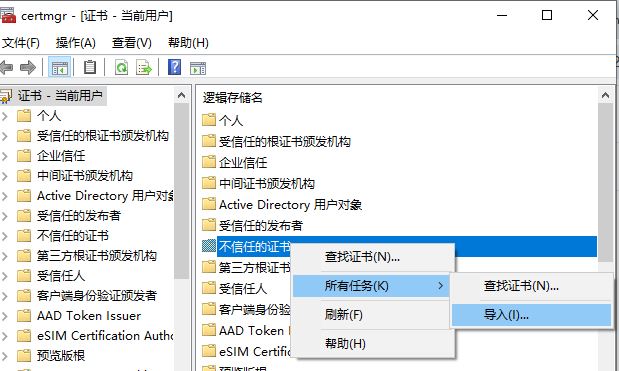
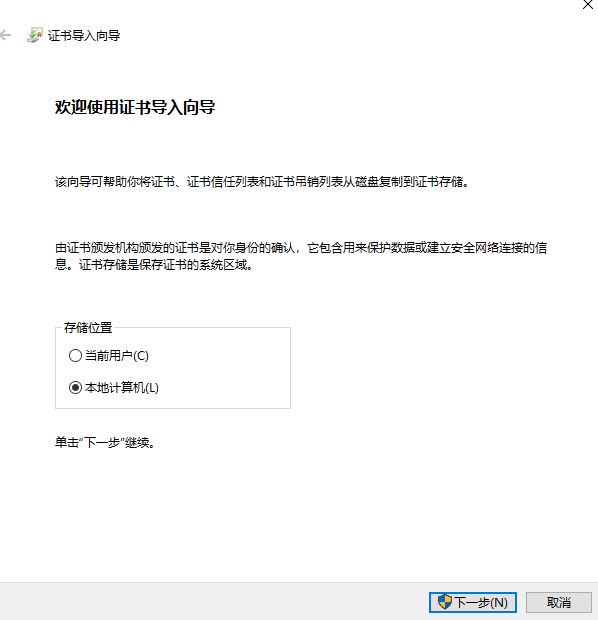
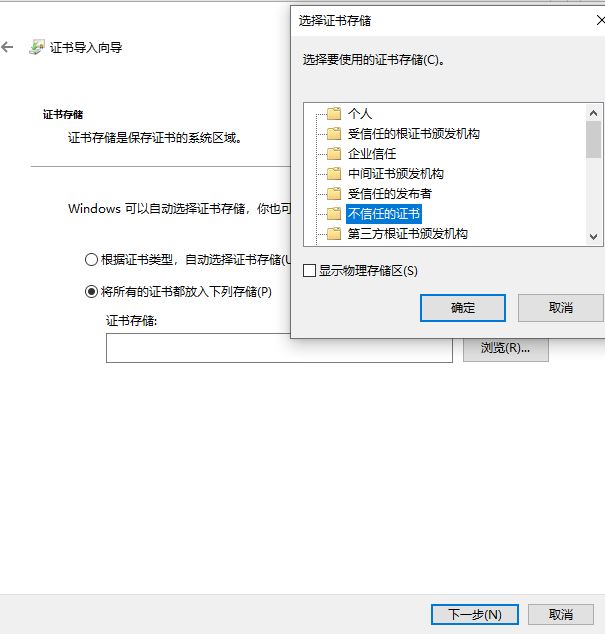
做完重新打开检查工具测一遍,绿色就说明生效了,如果还是有红色,建议再更新一下浏览器。
安卓手动禁用方法
安卓这边比Windows简单,开关式的:
打开系统设置,搜索“可信凭据”(有的系统叫"受信任凭据"),切到“系统”标签页,找到eMudhra相关的CA证书,把开关关闭即可。
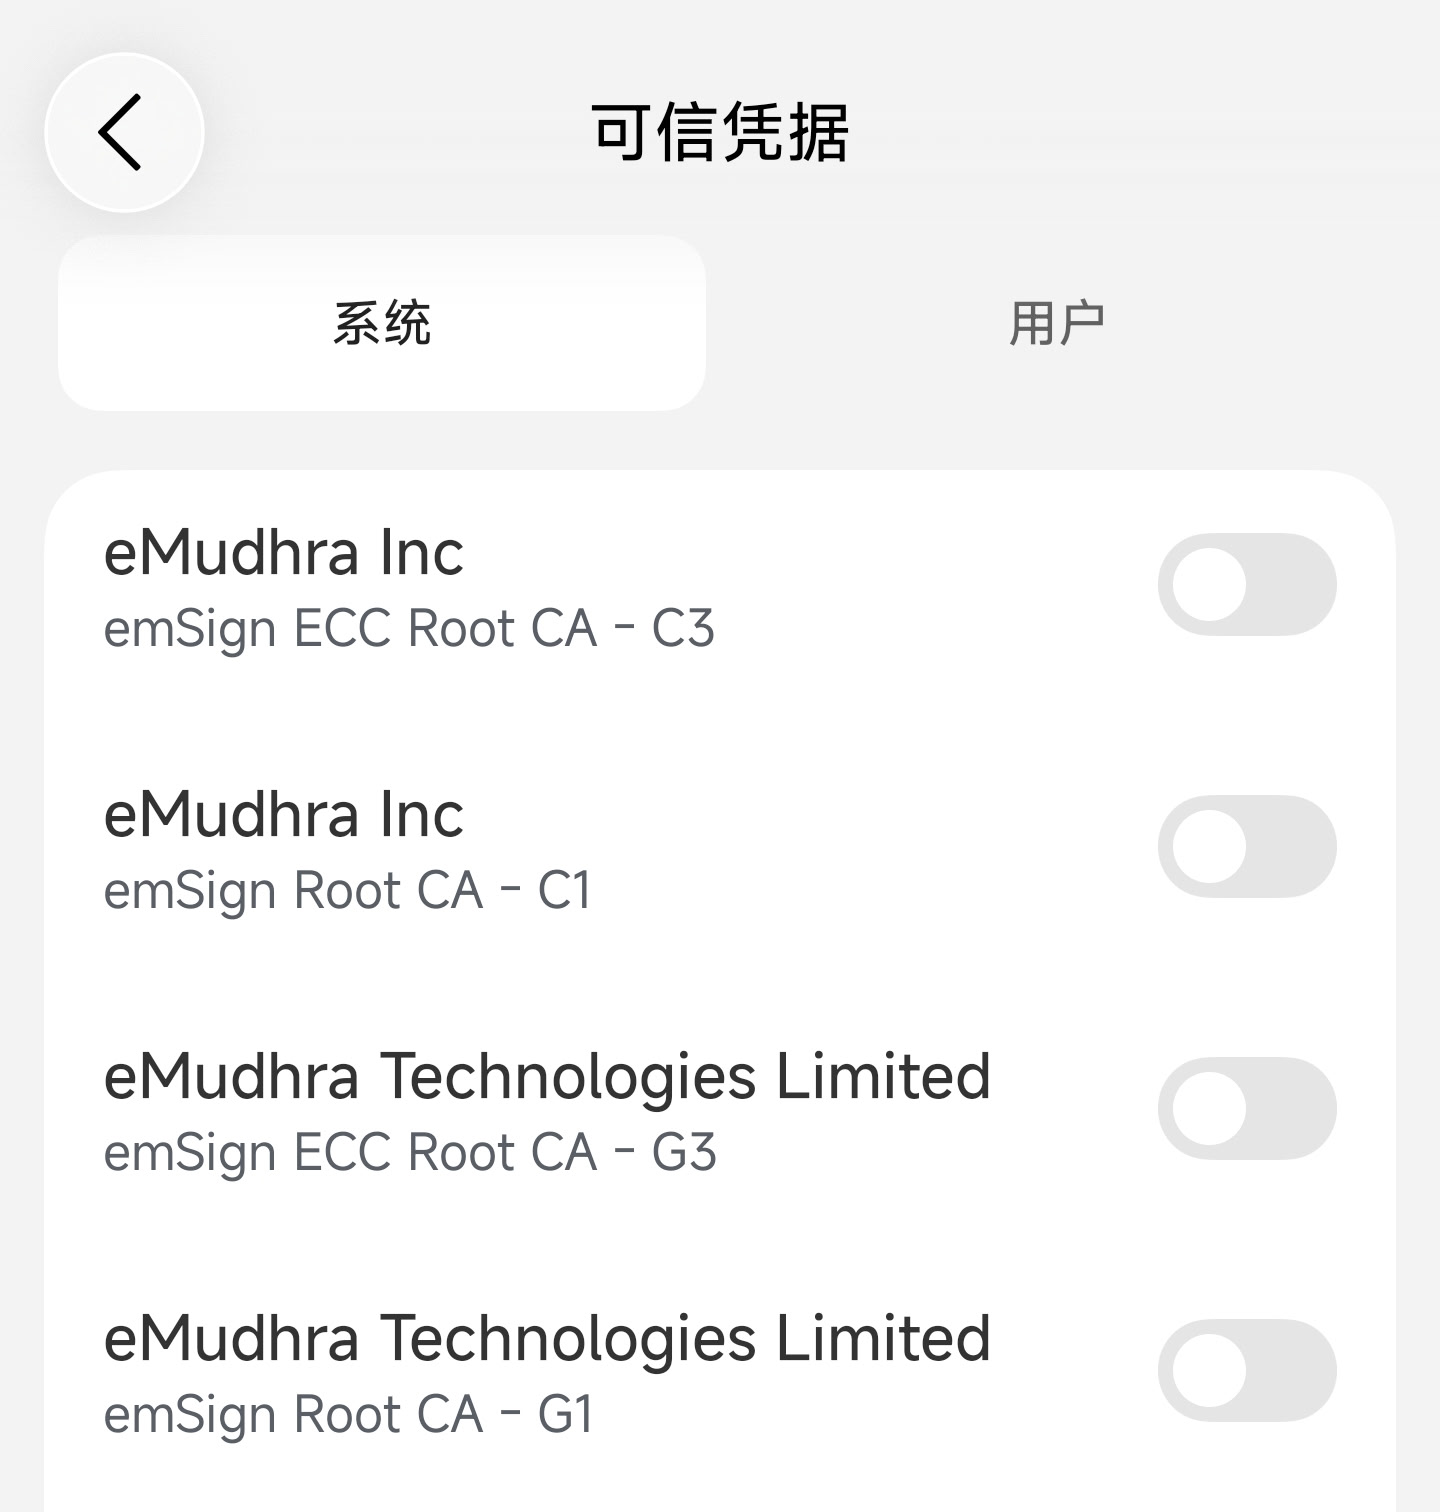
⚠️ 关掉开关后,凡是用这家CA签发正常证书的网站会报证书错误,不过受牵连的站点很少,日常使用基本感知不到。等系统更新推送之后,记得回这里确认一遍状态。
总结
给朋友们一个处理清单:
用检查工具确认设备状态,绿=安全,红=继续往下;
跟得上更新的设备,直接更新系统和浏览器;
更新等不到的,Windows和安卓都可以按上面的步骤手动禁用;
谷歌那边10月27日才完成移除,安卓用户别干等,先手动处理再说。
推荐阅读:
《八个中级CA私钥泄露!印度eMudhra证书事件梳理与自查指南》——整个事件的来龙去脉、时间线、各系统补丁版本表和命令行自查方法都整理在这篇里;
《网站CPU突然跑满,很可能是CC攻击》——网站安全的另一面,排查过程写得比较细。