前言
在之前的几篇 CC 攻击相关的文章里,我们靠自己的配置来应对 CC 攻击,但有一说一,自己动手防护是有天花板存在的,对付小规模的攻击没问题,但是攻击量级一旦超过机器的承载能力,配置做得再细也是徒劳。
为了应对这种级别攻击,我们需要评估自己的业务是否涉及到交易、数据安全、大流量等等,如果存在这些对安全敏感的业务,我们就需要升级到高防服务器,让高防服务器来保护我们的业务。
应对CC 攻击的相关文章:
《网站CPU突然跑满,很可能是CC攻击》写的是怎么发现和判断CC攻击;
《如何在VPS上配置网站CC防护》写的是平时的防护配置;
《网站遭遇CC攻击的应急处理流程》写的是被打时的应急处理;
《CC攻击的善后处理》写的是事后的取证固化。
什么时候该考虑高防
不是被扫几下就要上高防,先对照这几个信号:
限流拉满也顶不住:应急流程走完了、防御阈值都上调到误伤真人了,CPU 还是持续满载,说明攻击量已经超过应用层的处理上限;
带宽被打满:CC 打的是应用层,DDoS 打的是带宽。带宽一满,正常访客的请求根本进不来,这时候应用层的任何配置都无从谈起;
源站IP已经泄露:被持续盯上的源站,打一波换一波IP是常态。藏着掖着的IP都保不住了,换机器也只是换个地方挨打。
如果三个信号出现任意一个,那就该算这样一笔账了:业务停机的损失 vs 高防的差价。被打挂一小时的损失超过高防一个月差价的情况并不少见。
高防服务器是什么
普通服务器和高防服务器的区别,在于流量进机房的路径。
普通服务器:访客流量直达你的机器,攻击流量也一样直达——被打的就是你自己。
高防服务器:流量先进机房的清洗体系,把攻击流量过滤掉,干净的流量再转给你的机器。清洗能力在机房侧,用的是专业的防护设备和大容量的带宽储备,这是单机配置堆不出来的东西。
以 VMRack 的高防云服务器和高防裸金属为例,配备的是始终在线的 WAF、DDoS 和 CC 防护——注意"始终在线"这个定语,不是被打后才切换的弹性高防,是一直开着的常态防护,防护参数在产品页公开标注,选购前可以直接核对。
高防和自己配防护的对比账
被打了再自己加一层 WAF、自己硬扛,也是一条路,我们把两条路摆在一起看:
小打小闹自己配置防护最划算,流量过大的最好上高防。自己的时间也是成本,被打的那几个小时里反复救火的精力,折成钱未必比高防差价低。
怎么挑选高防服务器
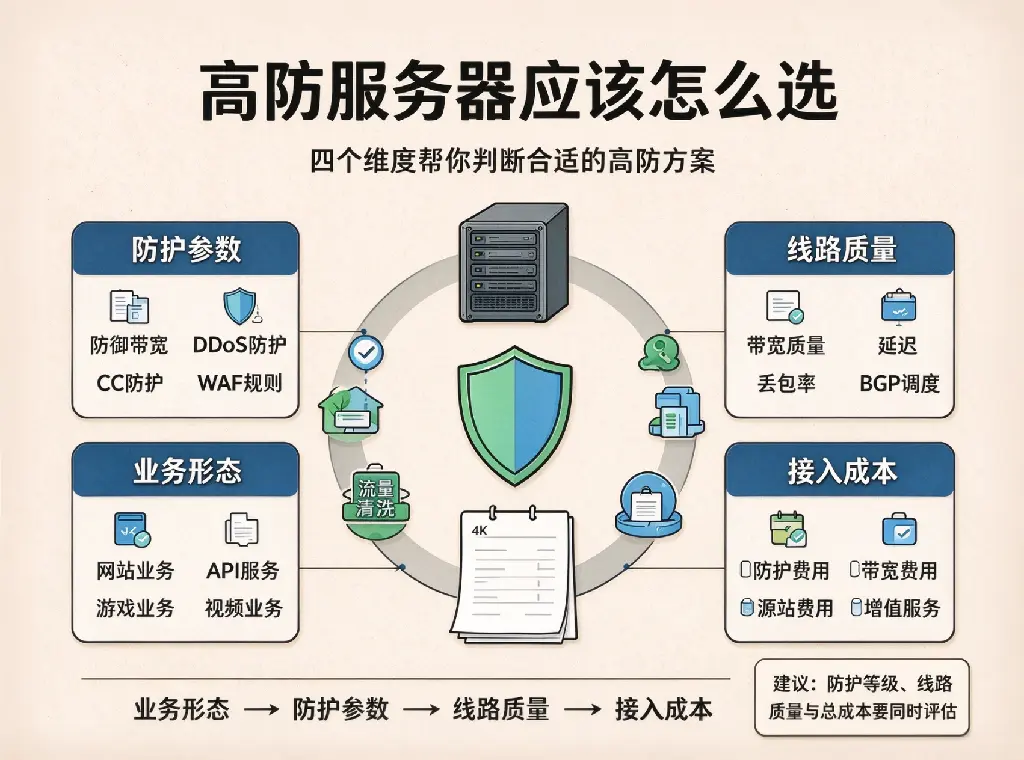
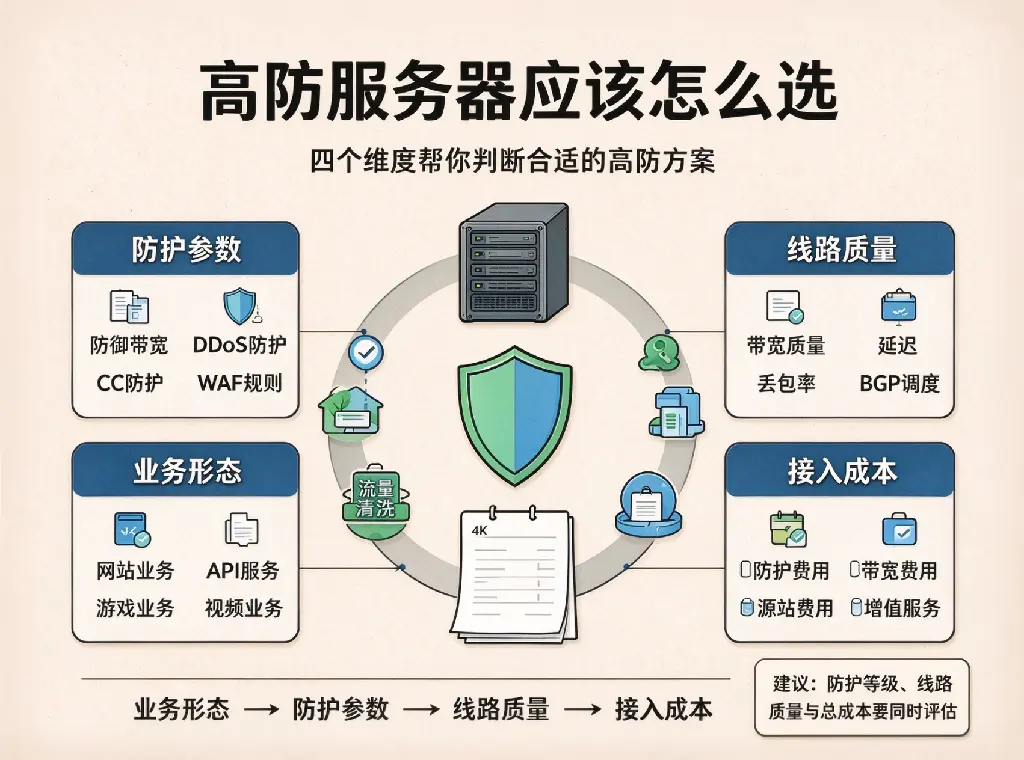
看防护参数:防护峰值、清洗带宽这些数字要在选购前核对清楚,参数写不明白的谨慎;
看线路质量:被打的业务往往对访问质量也有要求,防护是保命,线路是体验。回程走什么线路、平时访问延迟多少,直接决定上高防之后正常访客的体验——源站在洛杉矶、访客在国内的,优先看三网精品回程的机器;
看业务形态:网站类业务选高防云服务器就够;游戏服、大流量下载这类扛带宽的,高防裸金属的配置上限更合适,裸金属还支持按业务定制配置;
看接入成本:迁移要多久、要不要停机、IP怎么处理,这些决定了切换的代价。
怎么接入高防服务器
接入高防不是把域名一解析就完事,几件事要做扎实:
换新IP:源站IP已经泄露的,上高防时一定用新IP。旧IP挂在黑产的任务列表里,换到高防机器上还复用旧IP等于白换;
DNS切换:把域名解析切到高防服务器,TTL 提前调低,切换生效更快;
回源保密:如果架构上还有源站在后面,源站IP严格保密,回源链路只对高防机器开放;
切换验证:切换后自己测一遍全链路,别等用户来报障。
总结
小规模的攻击,可以通过自己动手来防护;量级再往上,就是高防服务器的领域了,防护发生在机房侧,始终在线,不用等被打才反应。
选择高防服务器之前,先算一笔停机损失VS高防差价的账,该升级就升级。不然被打的时候,不仅损失客户和订单,频繁救火也会让人疲惫不堪,毕竟攻击方全自动化,单凭人力不可能防得过来。