前言
我们在上一篇文章《网络攻击的克星—高防服务器应该怎么选?》中了解了高防服务器的选型思路,其中反复出现两个词:WAF、CC防护。几乎每家高防服务器和CDN的防护清单里,这两个都是并排出现的标配,那么这两个有什么区别?自己的网站到底又缺哪个防护呢?本文就来详细讲一讲这两个问题。
WAF是什么
WAF,全称Web Application Firewall,Web应用防火墙。它的定位写在名字里:只管Web应用这一层的防火墙。
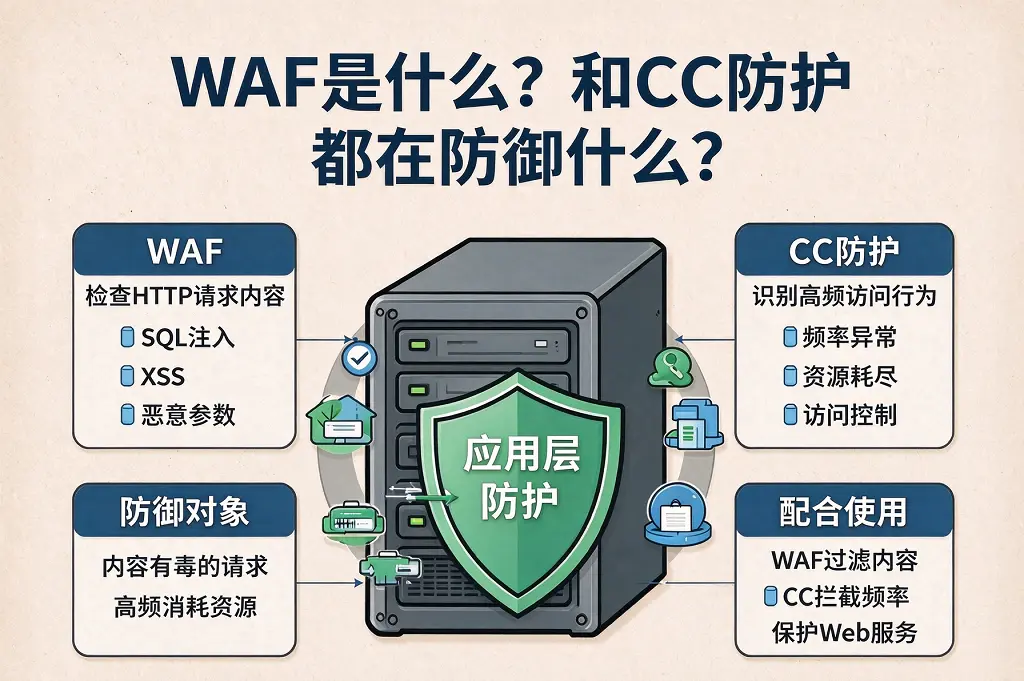
我们平时说的防火墙大多工作在网络层,看的是IP和端口——谁能连进来、连哪个端口。而WAF工作在应用层(OSI模型的第七层),它拆开每一个HTTP请求,检查里面的内容:URL带了什么参数、表单里提交了什么、请求头里藏了什么。
和CC防护有什么区别
CC防护我们在前面的文章里讲了很多,这里就直接跟WAF对比着说,两者守的是两道完全不同的门。
判断的依据不同。 CC攻击的本质是用大量请求耗尽服务器资源,所以CC防护看的是行为和频率:这个IP一秒请求了多少次、连接数是不是异常、访问轨迹像不像正常人。而WAF看的是内容:这个请求的参数里是不是带了SQL注入的payload,这个表单提交里有没有XSS脚本。
对付的攻击不同。 CC防护对付的是"人多"——资源耗尽型攻击,攻击者要的是你的站瘫掉。WAF对付的是"祸心"——漏洞利用型攻击,攻击者要的是你的数据:拖库、挂马、拿webshell权限。
CC防护就像是门口维持人流秩序的保安,WAF则是安检机旁边开包检查的安检员。人流正常但包里有刀,保安不会知道;人潮汹涌但没人带包,安检员也不会去维持人流秩序——所以这两个岗位缺一不可。
WAF能挡住什么
WAF的拦截靠规则引擎:把已知攻击的特征写成规则,请求内容命中规则就拦。规则库的源头基本都是OWASP Top 10——开源社区维护的十大Web应用安全风险清单,注入、跨站脚本、失效的访问控制这些都在里面。
落到实际,WAF日常高频拦下的东西很具体:
漏洞扫描器。全网robot式的扫描是家常便饭,尤其WordPress这类CMS站,插件漏洞的利用脚本一出来,扫描器当天就上门;
SQL注入和XSS。表单、搜索框、URL参数,只要接受用户输入的地方都可能被塞payload;
恶意爬虫和脏UA。批量扒内容、撞库登录的脚本流量。
需要说清楚的一点:WAF挡的是"已知套路"。零日漏洞(规则还没更新的新攻击)它只能靠语义分析和限流兜底,不能指望WAF挡住一切。
什么站需要WAF
判断标准很简单:你的站有没有"接受用户输入的地方"。
有登录表单、有评论、有搜索框、有API接口的站,都需要。跑WordPress、Discuz这类CMS的尤其需要——插件生态的漏洞多,扫描器从不缺席。纯静态站、没有交互输入的,WAF的优先级可以往后放,CC防护反而更实际。
怎么拥有一个WAF
按动手程度从浅到深,三条路:
面板自带。 宝塔的Nginx防火墙这类面板级WAF,点开开关就能用,规则更新有人维护,适合大多数个人站,缺点是精细控制有限。
自建ModSecurity。 老牌开源WAF引擎,配上社区维护的OWASP CRS规则集,免费且可控度高。规则集有严格程度分级,级别越高拦得越狠、误杀也越多,上线建议先开检测模式观察日志,再切拦截模式,直接拉满严格度的话,正常用户的请求也可能被误伤。
CDN和高防自带。 对接CDN时防护在边缘节点就完成了,请求到达源站前脏流量已经被过滤。VMRack的CDN就带WAF和CC防护,始终在线,防护参数在产品页公开标注,源站在后面被藏起来,扫描器连门都摸不到。
两者怎么配合
WAF和CC防护不是二选一,实际攻击经常是组合拳:扫描器高频撞站触发的是CC防护,撞进来的请求带着注入payload,过的是WAF的筛子。
自建路线的典型配置就是前面文章写过的:nginx限流挡频率,ModSecurity筛内容,两道各司其职。如果是高防服务器或CDN路线,选型时盯着防护清单里这两项是不是都有——只有CC防护没有WAF的方案,等于安检机没开;反过来也一样。
总结
WAF是工作在应用层的防火墙,拆开HTTP请求检查内容,专治SQL注入、XSS、webshell这类"内容有毒"的攻击;CC防护看的是频率和行为,专治"人多"的资源耗尽攻击。一个是开包安检,一个是人流保安,缺一不可。
有输入交互的站都需要WAF,WordPress这类CMS站尤其需要;面板自带的WAF最省心,自建ModSecurity则最可控,CDN自带WAF在边缘节点就把活干完了。